Navigation

In-Kraft-Treten der neuen WpI MaRisk (Mindestanforderungen an das Risikomanagement von Wertpapierinstituten) zum 1. Januar 2027

24. August 2026

Kleine und mittlere Wertpapierinstitute erhalten erstmals ein eigenes aufsichtsrechtliches Regelwerk für ihr Risikomanagement. Mit dem Rundschreiben 09/2026 (WA) hat die BaFin am 24. August 2026 die finale Fassung der WpI MaRisk vorgelegt. Bis zum Geltungsbeginn am 1. Januar 2027 bleiben den Instituten rund vier Monate, um Governance, Risikoprozesse und die Schriftlich fixierte Ordnung anzupassen.

Die WpI MaRisk treten zum 1. Januar 2027 in Kraft und ersetzen die bisherige sinngemäße Anwendung der MaRisk – Mindestanforderungen an das Risikomanagement (BA) für die Ausgestaltung des Risikomanagements in deutschen Finanzdienstleistungsinstituten und Kreditinstituten. Diese müssen künftig nur noch von großen Wertpapierinstituten und Kreditinstituten angewendet werden.

Die BaFin verfolgt mit den WpI MaRisk ausdrücklich das Prinzip der doppelten Proportionalität. Die Anforderungen sollen sich an Größe, Geschäftsmodell und Risikoprofil des Wertpapierinstituts orientieren.

Für kleine und mittlere Wertpapierinstitute kommen insbesondere folgende Erleichterungen in Betracht. Ihre Inanspruchnahme ist risikoorientiert zu begründen und nachvollziehbar zu dokumentieren.

Erleichterungen für einbezogene Wertpapierinstitute können sich ergeben durch:

  • die Zusammenlegung von Funktionen in Personalunion, sofern Interessenkonflikte angemessen beherrscht werden,
  • vereinfachte Risikomanagement- und Berichtsprozesse,
  • schlankere Stresstests,
  • keine Übernahme des vollen bankaufsichtlichen Risikotragfähigkeitskonzepts,  
  • eine stärkere Orientierung an den Vorgaben des Wertpapierinstitutsgesetzes (WpIG) sowie an der Investment Firm Regulation (IFR) und der Investment Firm Directive (IFD) anstelle bankaufsichtlicher Anforderungen des KWG,
  • vereinfachte Lösungen im Bereich der Internen Revision abhängig von Größe und Risiko des Wertpapierinstituts; die BaFin nennt allerdings Regelbeispiele, bei deren Vorliegen sie erhöhte Anforderungen erwartet, etwa eine unabhängige Interne Revisionseinheit beim Vertrieb komplexer Produkte

Die WpI MaRisk verlangen auch künftig:

  • die Formulierung einer Geschäfts- und Risikostrategie
  • eine mindestens jährliche Risikoinventur mit Fokus auf wesentliche Risiken
  • die Implementierung eines Internen Kontrollsystems (IKS)
  • die Einrichtung einer Compliance-Funktion
  • angemessene Risikomanagementprozesse
  • ein Notfall- und Geschäftsfortführungsmanagement
  • ein Auslagerungs- und IKT-Drittparteienmanagement
  • die Beachtung von DORA

Alle Umsetzungsmaßnahmen sind in der Schriftlich fixierten Ordnung, in Organisationsrichtlinien und in Prozessbeschreibungen zu dokumentieren. Praktisch bedeutet das: Bis zum 31. Dezember 2026 sollten Institute eine Gap-Analyse gegen die WpI MaRisk durchführen, Geschäfts- und Risikostrategie sowie Risikoinventur aktualisieren, die Aufgaben von Compliance, Risikocontrolling und Interner Revision überprüfen und jede in Anspruch genommene Erleichterung risikoorientiert begründen. So ist die Umsetzung auch in Prüfungen belastbar nachweisbar.

Sollten wir mit unseren Ausführungen ihr Interesse für einen weiteren Austausch geweckt haben oder sollten sie Rückfragen haben, kommen sie jederzeit auf uns zu.

Neue Ausgabe #GetTheEdge erschienen: Was Kapitalverwaltungsgesellschaften zur KAMaRisk-Novelle 2026 jetzt wissen müssen

02. Juli 2026

In unserer neuesten Ausgabe #GetTheEdge geben wir einen Überblick über die KAMaRisk-Novelle.

Mit Veröffentlichung der Konsultationsfassung zu den Mindestanforderungen an das Risikomanagement von Kapitalverwaltungsgesellschaften (KAMaRisk) am 12. Juni 2026 reagierte die Bundesanstalt für Finanzdienstleistungsaufsicht (BaFin) auf die jüngsten Entwicklungen im Kreditfonds-Geschäft, die DORA Verordnung sowie die wachsende Bedeutung von ESG-Risiken. Die Konsultationsfrist endete am 1. Juli 2026. Mit einer baldigen finalen Fassung seitens der BaFin kann somit gerechnet werden.

Fordern Sie unsere aktuelle #GetTheEdge – Ausgabe an.

Wir unterstützen und beraten Ihr Unternehmen gerne im Bereich Compliance. Erfahren Sie mehr über unser Dienstleistungsangebot – oder sprechen Sie uns an:

Michael Kispert
Mail michael.kispert@vivacis.de
Fon +49 170 340 3276


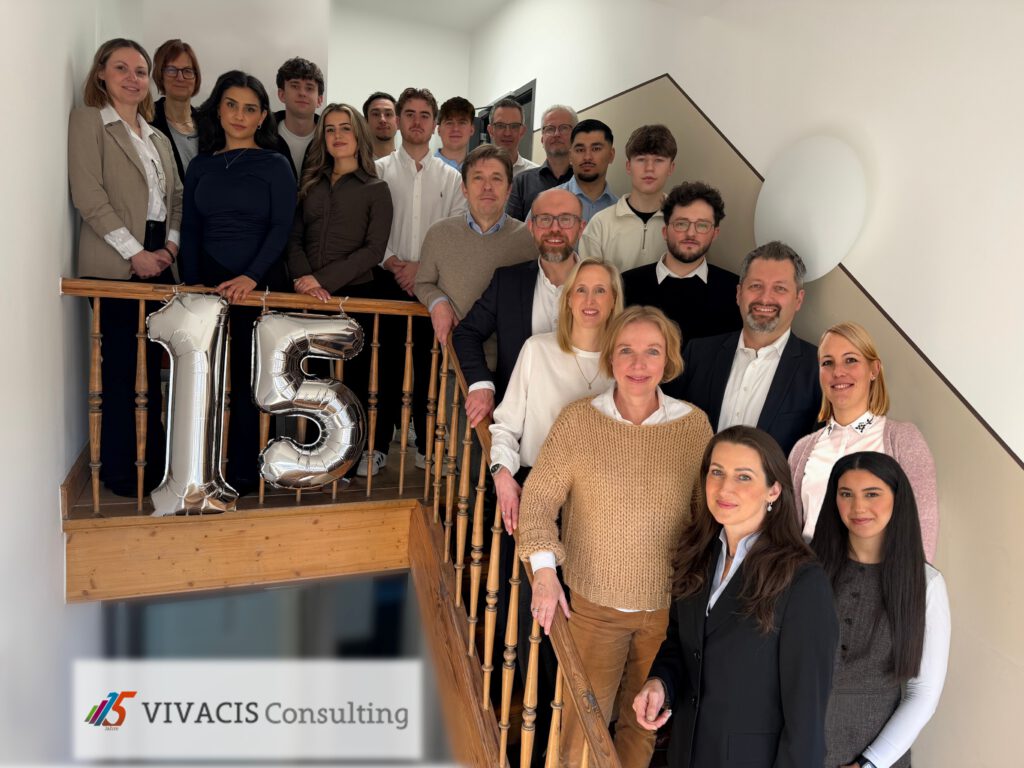
VIVACIS Consulting GmbH – Eine Erfolgsgeschichte feiert ihr 15jähriges Jubiläum!

Vor 15 Jahren – am 4. April 2011 wurde die VIVACIS gegründet. Seitdem haben wir uns mit klarem Branchenfokus auf Financial Services, Liquide Assets, Real Estate, Venture Capital sowie Private Equity und Debt als leistungsstarkes und zuverlässiges Beratungsunternehmen am Markt etabliert.

Wir sind stolz auf das Erreichte und möchten uns bei all unseren Kunden für das nun schon seit vielen Jahren entgegengebrachte Vertrauen bedanken.

Im Bereich Managed Services für Kapitalverwaltungsgesellschaften und Wertpapierinstitute zählt die VIVACIS bei der Übernahme der Funktionen des Compliance-, Geldwäsche-, Datenschutz- und Informationssicherheitsbeauftragten sowie des IKT-Risikomanagers und der Internen Revision im Outsourcing zu den Marktführern unter den Beratungshäusern.

In der Strategie- und Prozessberatung sowie bei der Umsetzung von regulatorischen Anforderungen hat sich die VIVACIS als erfahrene und geschätzte Adresse in der Beratungsbranche etabliert. Zahlreiche Kapitalverwaltungsgesellschaften und Wertpapierinstitute wurden in den vergangenen Jahren erfolgreich bei ihren Lizenzierungs- sowie Auswahl- und Auslagerungsvorhaben begleitet. Hinzu kommt die Schaffung einer praxisorientierten Schriftlich fixierten Ordnung mit effizienten prozessualen Abläufen, die aufsichtsrechtlich konform ausgestaltet sind.

Aktuell prägen Themen wie die Umsetzung der DORA-Anforderungen oder KI(-Verordnung) und die neuen AMLA-Anforderungen im Bereich Geldwäsche unsere Beratungsleistungen – Herausforderungen, die wir mit hohem fachlichem Anspruch und großer Gestaltungsfreude angehen.

Wir freuen uns darauf, unsere Kunden auch in Zukunft hoch kompetent, partnerschaftlich und unserem Namen entsprechend „dauerhaft und nachhaltig“ bei ihren Vorhaben erfolgreich begleiten zu dürfen.


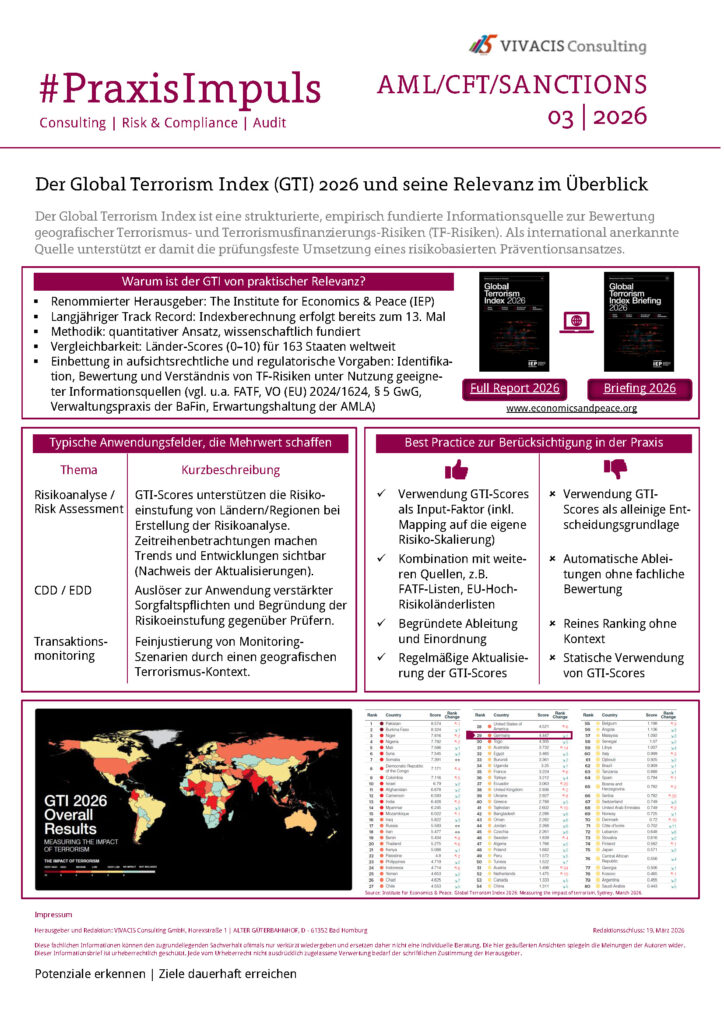
Neue Ausgabe des #PraxisImpuls im Bereich AML/CFT/SANCTIONS erschienen: Der Global Terrorism Index (GTI) 2026 und seine Relevanz im Überblick

20. März 2026

In unserer neuesten Ausgabe #PraxisImpuls geben wir einen Überblick über die Relevant des Global Terrorism Index 2026.

Der Global Terrorism Index ist eine strukturierte, empirisch fundierte Informationsquelle zur Bewertung geografischer Terrorismus- und Terrorismusfinanzierungs-Risiken (TF-Risiken). Als international anerkannte Quelle unterstützt er damit die prüfungsfeste Umsetzung eines risikobasierten Präventionsansatzes.

Fordern Sie unsere aktuelle #PraxisImpuls – Ausgabe unter matthias.bahn@vivacis.de an.

Wir unterstützen und beraten Ihr Unternehmen gerne im Bereich TF-Risiken. Erfahren Sie mehr über unser Dienstleistungsangebot – oder sprechen Sie uns an:

Matthias Bahn
Mail matthias.bahn@vivacis.de
Fon +49 170 340 3362


DORA-Schulung für Geschäftsführer im Hinblick auf IKT- und Informationssicherheit (mit Zertifikat)

15. März 2026

Die laufenden Jahresabschlussprüfungen zeigen wie wichtig die Schulung von Geschäftsführungen von Kapitalverwaltungsgesellschaften und Wertpapierinstituten zum Nachweis ihrer DORA-Kompetenz sind.

In unserer Geschäftsführerschulung zur DORA-Verordnung erhalten Sie einen kompakten Überblick darüber, welche Pflichten die Geschäftsführung hierbei zu erfüllen hat und welche Haftungsfragen sich ergeben können.

Unsere Referentinnen und Referenten informieren Sie bspw. über:

  • Die Gründe für DORA (Allgemein)
  • Einführung in die DORA-Verordnung
  • Zentrale Vorschriften und Umsetzung von DORA
  • Abgrenzung DORA zu anderen Regelungen der Informationssicherheit
  • Verantwortungsbereich des Leitungsorgans
  • Besonderheiten der schriftlich fixierten Ordnung, IKT-Informationsregisters, IKT-Vorfallsmanagement, IKT-Drittparteienmanagement, etc. (im Allgemeinen)
  • Operatives Arbeitsmodell (inkl. Quartärlicher IKT-Berichterstattung, Integration des IKT-Risikomanagements in das unternehmensweite Risikomanagement)
  • Aufgaben des IKT-Risikomanagers

Aus unserer bisherigen intensiven Schulungserfahrung zu diesem Thema veranschlagen wir 90 Minuten, um die Geschäftsführung zum Thema abzuholen und auf wesentliche und vor allem auch kritische Aspekte der DORA aus der Sicht eines Geschäftsführers hinzuweisen.

Selbstverständlich bringen wir hier auch unsere gesammelten Erfahrungen aus bereits vorliegenden Prüfungsergebnissen und Rückmeldungen von Wirtschaftsprüfern, Internen Revisionen oder der Aufsicht und – damit einhergehend – deren Anforderungen zur Umsetzung der DORA bei regulierten Finanzunternehmen ein.

Sollten wir mit unseren Ausführungen ihr Interesse für einen weiteren Austausch geweckt haben oder sollten sie Rückfragen haben, kommen sie jederzeit auf uns zu.